دارک وب بخشی از وب است که دسترسی مستقیم به آن، به شبکهها و ابزارهای مخصوص نیاز دارد. این فضا کاربردهای قانونی و غیرقانونی دارد. برای کاربران رمزارز، یکی از نگرانیها فروش اطلاعات سرقتشده و سوءاستفاده از آنها برای ورود به حساب است.
اما افشای ایمیل، رمز حساب و عبارت بازیابی کیف پول (Seed Phrase یا Recovery Phrase)، خطر یکسانی ندارند. برای شناخت خطر، ابتدا باید بدانیم چه اطلاعاتی افشا شده و چه دسترسیای ایجاد میکند.
در این مقاله، تفاوت دارک وب، دیپ وب و ادعاهای مربوط به وب ماریانا را بررسی میکنیم. سپس به ارتباط رمزارزها با این فضا و اقدامات مناسب پس از نشت اطلاعات میرسیم.
دارک وب چیست و چه تفاوتی با دیپ وب (Deep Web) دارد؟
دارک وب با دسترسی از طریق شبکههای مخصوص شناخته میشود؛ نبودن یک صفحه در نتایج گوگل، بهتنهایی آن را بخشی از دارک وب نمیکند.
دیپ وب یا وب عمیق (Deep Web) محتوایی است که در فهرست موتورهای جستجوی عمومی قرار ندارد. نمایهسازی (Indexing) یعنی ثبت اطلاعات صفحات برای نمایش در نتایج جستجو. محتوای صندوق ایمیل و پنل حساب صرافی، نمونههایی آشنا از دیپ وب هستند.
دارک وب یا وب تاریک (Dark Web) شامل وبسایتهایی است که دسترسی به آنها از طریق شبکههای مخصوص انجام میشود. برای نمونه، سرویسهای .onion فقط از طریق شبکه Tor در دسترساند. این شبکه، ترافیک را از چند واسطه عبور میدهد تا شناسایی ارتباط کاربر و مقصد دشوارتر شود.
برای روشنترشدن تفاوت، این دو را کنار هم میبینیم:
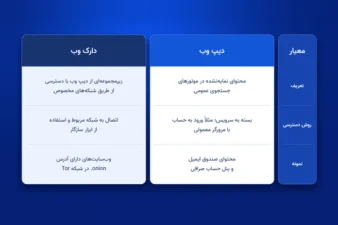
پسوند .onion بهتنهایی اعتبار یا امنیت یک وبسایت را مشخص نمیکند. همچنین، همه کاربردهای Tor به وبسایتهای دارک وب محدود نمیشوند.
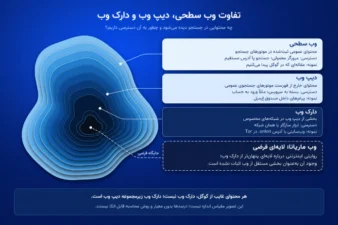
تفاوت وب سطحی، دیپ وب و دارک وب
صفحه خبر، صندوق ایمیل و وبسایت .onion چه تفاوتی دارند؟ برای پاسخ، نمایهشدن محتوا و شیوه دسترسی را بررسی میکنیم.
| بخش وب | تعریف ساده | شیوه دسترسی | نمونه |
| وب سطحی (Surface Web) | محتوای عمومی که موتورهای جستجو در فهرست خود ثبت کردهاند | با مرورگر معمولی، از نتایج جستجو یا آدرس مستقیم | مقالهای که در گوگل پیدا میکنیم |
| دیپ وب (Deep Web) | محتوایی که در فهرست موتورهای جستجوی عمومی نیست | بسته به سرویس؛ مثلاً با ورود به حساب | پیامهای داخل صندوق ایمیل |
| دارک وب (Dark Web) | بخشی از دیپ وب که در شبکههای مخصوص قرار دارد | با ابزار سازگار با همان شبکه | وبسایتی با آدرس .onion در Tor |
پس هر محتوایی که در گوگل پیدا نمیکنیم، الزاماً بخشی از دارک وب نیست. در دستهبندی رایج، دارک وب زیرمجموعه دیپ وب در نظر گرفته میشود.
همچنین، درصدهای رایج درباره اندازه این بخشها نیز به روش اندازهگیری نیاز دارند. تعداد وبسایتها، حجم محتوا و میزان ترافیک، معیارهای متفاوتی هستند. بنابراین، بدون تعریف معیار نمیتوان از یک درصد برای توصیف اندازه همه آنها استفاده کرد.
آیا همه محتوای دیپ وب غیرقانونی است؟
خیر؛ نبودن محتوا در نتایج جستجو، نشانه غیرقانونیبودن آن نیست. وقتی ایمیلی میخوانیم یا موجودی حساب بانکی را میبینیم، به محتوای غیرعمومی دیپ وب دسترسی داریم.
دارک وب نیز فقط محل فعالیتهای مجرمانه نیست. روزنامهنگاران میتوانند از سرویسهای پیازی (Onion Services) برای ارتباط امنتر با منابع خبری استفاده کنند. البته همین ابزارها ممکن است در فعالیتهای مجرمانه هم استفاده شوند.
بنابراین، برای بررسی قانونیبودن، باید ببینیم چه فعالیتی، با چه محتوایی و تحت چه قوانینی انجام میشود. نام شبکه بهتنهایی پاسخ این پرسش را نمیدهد.
وب ماریانا (Mariana’s Web) چیست و آیا لایهای مخفیتر از دارک وب وجود دارد؟
وجود وب ماریانا بهعنوان لایهای مستقل از اینترنت، با ویژگیهای روایتشده، در منابع بررسیشده تأیید نشده است.
وب ماریانا (Mariana’s Web) نامی است که در داستانها و نمودارهای اینترنتی برای بخشی پنهانتر از دارک وب استفاده میشود. این نمودارها گاهی آن را «لایه چهارم» یا «لایه پنجم» مینامند؛ اما شمارهگذاری، بهتنهایی وجود یک ساختار واقعی را ثابت نمیکند.
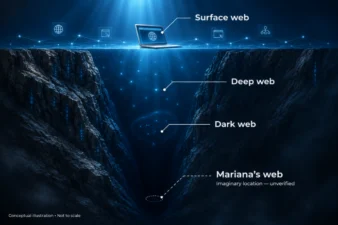
در پژوهش سال ۲۰۲۳ با عنوان Digital Depth: A Volumetric Speculation، Gabriele de Seta این روایت را نمونهای از افسانههای اینترنتی معرفی میکند. منظور، داستانی رایج در فضای آنلاین است؛ نه شبکهای که وجود و سازوکار آن در این پژوهش تأیید شده باشد.
بنابراین، وب ماریانا را نباید صرفاً بر اساس این نمودارها، ادامه فنی دیپ وب و دارک وب بدانیم. تصویر «اعماق اینترنت» میتواند جذاب باشد، اما جای شواهد قابلبررسی را نمیگیرد. نام ماریانا، تصویر عمق و دسترسی دشوار را تداعی میکند. اما چنین تشبیهی، بهتنهایی مدرکی برای وجود یک لایه فنی نیست.
واقعیت یا شایعه؛ ادعاهای پیرامون وب ماریانا چقدر واقعیت دارند؟
آیا دسترسی به وب ماریانا به رایانه کوانتومی نیاز دارد؟ این ادعا در روایتهای اینترنتی مطرح شده، اما در منابع بررسیشده، پشتوانه فنی قابلبررسی برای آن پیدا نکردیم.
رایانه کوانتومی (Quantum Computer) دستگاهی است که از پدیدههای فیزیک کوانتومی برای انجام برخی محاسبات استفاده میکند. اما واقعیبودن این فناوری، ثابت نمیکند شبکهای به نام وب ماریانا وجود دارد یا دسترسی به آن نیازمند چنین دستگاهی است.
روایتهای وب ماریانا، ادعاهایی درباره هوش مصنوعی خودآگاه و اطلاعات فوقمحرمانه هم مطرح میکنند. پژوهش Gabriele de Seta در سال ۲۰۲۳، این موارد را در چارچوب افسانههای اینترنتی بررسی میکند؛ نه بهعنوان قابلیتهای تأییدشده یک شبکه.
برای ارزیابی این روایتها، به مستندات و شواهدی نیاز داریم که مستقل از نقلقولهای تکراری قابلبررسی باشند. تا آن زمان، این ادعاها را از اطلاعات معتبر درباره ساختار وب جدا نگه میداریم.
مفهوم فنی قابل اجرا؛ سرویسهای خصوصی روی شبکه Tor چگونه کار میکنند؟
سرویسهای خصوصی در شبکه Tor با بررسی کلید دسترسی کاربر، ورود را به افراد مجاز محدود میکنند. در این حالت، داشتن آدرس .onion بهتنهایی برای بازکردن سایت کافی نیست.
این قابلیت، مجوز دسترسی کاربر (Client Authorization) نام دارد و در سرویسهای پیازی نسخه سوم قابل استفاده است. برای فهم سازوکار آن، نقش دو کلید را جدا میکنیم:
- کلید عمومی (Public Key): در تنظیمات سرویس ثبت میشود تا دسترسی متناظر با آن مجاز باشد.
- کلید خصوصی (Private Key): در اختیار کاربر قرار دارد و برای دسترسی به همان سرویس استفاده میشود.
وقتی این محدودیت فعال باشد، آدرس .onion بهتنهایی کافی نیست؛ کاربر به کلید خصوصی متناظر هم نیاز دارد. این دسترسی به داشتن کلید وابسته است و لزوماً هویت واقعی فرد را مشخص نمیکند.
بنابراین، سرویس خصوصی همچنان بخشی از شبکه Tor است؛ محدودیت ورود، آن را به «لایهای عمیقتر» تبدیل نمیکند. همچنین، کلید دسترسی این سرویس برای کنترل دارایی رمزارزی نیست و نباید با کلید خصوصی کیف پول اشتباه شود.
مقایسه بخشهای شناختهشده وب با افسانه وب ماریانا
چگونه ادعاهای وب ماریانا را از قابلیتهای فنی مستند جدا میکنیم؟ سازوکار دسترسی، مستندات و شواهد قابلبررسی را کنار هم میسنجیم.
| عنوان | وضعیت | معیار دسترسی یا شناسایی |
| وب سطحی | محتوای ثبتشده در فهرست موتورهای جستجوی عمومی | حضور محتوا در نمایه موتورهای جستجوی عمومی |
| دیپ وب | محتوای خارج از این فهرست | خارجبودن محتوا از نمایه موتورهای جستجوی عمومی |
| دارک وب | بخشی از دیپ وب در شبکههای مخصوص | دسترسی به ابزار سازگار با شبکه نیاز دارد |
| سرویس Tor با مجوز دسترسی | محدودکردن دسترسی به سرویس پیازی | آدرس سرویس و کلید دسترسی معتبر |
| وب ماریانا | روایتی درباره بخشی پنهانتر از دارک وب با ادعاهای تأییدنشده | نبود شواهد فنی معتبر در منابع بررسیشده برای ادعاهای رایج |
بنابراین، این ردیفها را نباید مانند طبقههای پشتسرهم یک ساختمان تصور کنیم. برخی، دستهبندی محتوا هستند و یکی، قابلیت محدودکردن دسترسی است. وب ماریانا نیز در این مقایسه، روایتی تأییدنشده است؛ نه ادامه فنی این دستهبندیها.
خطرات مالی و کلاهبرداریهای رمزارزی در پوشش وب سایه و ماریانا
آیا پرداخت برای «کلید ورود به وب ماریانا» قابل اعتماد است؟ نام اسرارآمیز یا وعده دسترسی اختصاصی، اعتبار فروشنده یا واقعیبودن خدمت را ثابت نمیکند.
کلاهبرداری (Scam) یعنی فریب برای دریافت پول، اطلاعات یا دسترسی. در چنین پیشنهادهایی، سه خطر متفاوت را بررسی میکنیم:
- پرداخت برای خدمت تأییدنشده: ممکن است پس از پرداخت، فایل یا دسترسی وعدهدادهشده را دریافت نکنیم.
- نصب نرمافزار ناشناخته: فایل معرفیشده ممکن است بهجای فراهمکردن دسترسی، دستگاه یا اطلاعات ما را در معرض خطر قرار دهد.
- تأیید درخواست مخرب کیف پول: اتصال کیف پول با اجازه برداشت یکسان نیست؛ نوع درخواست امضا یا مجوز اهمیت دارد.
عنوان وب سایه (Shadow Web) هم در منابع مختلف معنای یکسانی ندارد. این نام، بهتنهایی مدرک وجود شبکهای مستقل یا لایهای تازه از وب محسوب نمیشود.
امکان لغو یا بازیابی پرداخت رمزارزی به شبکه و شرایط انتقال بستگی دارد. برای مثال، بیت کوین سازوکار بازپرداخت اجباری ندارد؛ بازگرداندن وجه توسط گیرنده، با لغو تراکنش تفاوت دارد. بنابراین، پرداخت برای دسترسی تأییدنشده میتواند به زیان مالی منجر شود.
نتیجهگیری و راهنمای امنیتی
وب ماریانا در منابع بررسیشده، روایتی تأییدنشده است؛ روایت اینترنتی را باید از قابلیت فنی مستند جدا کنیم.
برای ارزیابی پیشنهادهای دسترسی، سه موضوع را بررسی کنید:
- وعده بدون مدرک: برای ادعای دسترسی اختصاصی، بهدنبال شواهد قابلبررسی باشید.
- درخواست پرخطر: درخواست نصب فایل ناشناس یا پرداخت فوری را نشانهای برای بررسی بیشتر بدانید.
- درخواست اطلاعات حساس: عبارت بازیابی (Seed Phrase) و کلید خصوصی (Private Key) را برای دریافت دسترسی در اختیار دیگران نگذارید. این اطلاعات امکان کنترل دارایی مرتبط را فراهم میکنند.
با مطرحشدن ادعایی تازه، شواهد آن را دوباره ارزیابی کنید؛ تکرار یک روایت، جای تأیید مستقل را نمیگیرد. همچنین، سایت پنهان الزاماً پرداخت پنهان ندارد؛ میزان محرمانگی تراکنش به شبکه رمزارزی بستگی دارد.
چه ارتباطی میان دارک وب و ارزهای دیجیتال وجود دارد؟
بخشی از ارتباط دارک وب و ارزهای دیجیتال، به استفاده برخی بازارهای غیرقانونی این فضا از رمزارزها برای پرداخت مربوط است.
اما آیا این پرداختها خودبهخود ناشناس میشوند؟ خیر؛ پنهانبودن وبسایت، اطلاعات ثبتشده در شبکه رمزارزی را پنهان نمیکند. برای مثال، پرداخت بیت کوین همچنان در دفتر کل عمومی ثبت میشود.
برای سنجش حریم خصوصی (Privacy) یا محدودبودن دسترسی دیگران به اطلاعات، دو موضوع را بررسی میکنیم: شبکه چه اطلاعاتی نشان میدهد و وبسایت چه اطلاعاتی از کاربر دارد. بنابراین، پرداخت با بیت کوین یا رمزارزی دیگر در دارک وب، بهتنهایی نشانه ناشناسماندن کاربر نیست.
نقش ارزهای دیجیتال در پرداختهای دارک وب
رمزارز در این بازارها چه نقشی دارد؟ میتواند برای دریافت وجه و تسویه میان طرفهای معامله استفاده شود. ارزهای پذیرفتهشده و روش تسویه، میان بازارها و در دورههای مختلف متفاوتاند.
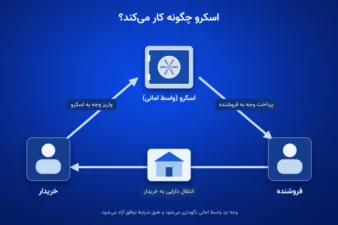
بعضی بازارها از نگهداری امانی وجه (Escrow) استفاده میکنند. در این روش، وجه تا تحقق شرایط تعیینشده آزاد نمیشود. در بررسی این روش، باید بدانیم کنترل پول در اختیار چه کسی یا چه سازوکاری است. عنوان «امانی» بهتنهایی نشان نمیدهد که وجه در برابر تقلب محفوظ است.
همچنین، میان پذیرش ارز و استفاده واقعی از آن تفاوت میگذاریم. ممکن است فروشندگان زیادی رمزارزی را بپذیرند، اما معاملات کمتری با آن انجام شود. بنابراین، دو پرسش جدا داریم:
- چه تعداد فروشنده، رمزارز موردنظر را میپذیرند؟
- تعداد و ارزش معاملات انجامشده با آن چقدر است؟
پذیرش یک ارز، میزان واقعی استفاده از آن را مشخص نمیکند. نتیجه هر گزارش نیز به تاریخ و بازارها و فروشندگان بررسیشده محدود است.
تفاوت حریم خصوصی با ناشناسبودن تراکنشها چیست؟
حریم خصوصی به محدودبودن دسترسی دیگران به اطلاعات مربوط است؛ ناشناسبودن یعنی ارتباط تراکنش با هویت فرد مشخص نباشد. ثبتنشدن نام واقعی بهتنهایی ناشناسی را تضمین نمیکند، زیرا اطلاعات دیگر ممکن است این ارتباط را آشکار کنند.
| مفهوم | توضیح ساده |
| حریم خصوصی (Privacy) | دسترسی دیگران به اطلاعات محدود است |
| شبهناشناسی (Pseudonymity) | فعالیت با شناسهای مانند آدرس، بهجای نام واقعی انجام میشود |
| ناشناسی (Anonymity) | ارتباط فعالیت با هویت فرد مشخص نیست |
بیت کوین نمونهای از شبهناشناسی است. تراکنشها با آدرسها در دفتر کل عمومی (Public Ledger) ثبت میشوند؛ یعنی سابقهای که عموم کاربران میتوانند آن را بررسی کنند. این آدرسها نام واقعی افراد را نشان نمیدهند. اما نداشتن نام روی آدرس، مانع شناسایی صاحب آن نمیشود.
برای بررسی ارتباط آدرس با هویت فرد، ممکن است دو دسته اطلاعات ترکیب شوند:
- دادههای درونزنجیرهای یا آن چین (On-chain) که اطلاعات ثبتشده در بلاک چین هستند؛ مانند آدرسها و مبالغ قابلمشاهده در بیت کوین.
- دادههای برونزنجیرهای(Off-chain) یا آفچین که اطلاعات خارج از بلاک چین هستند؛ مانند مشخصات هویتی ثبتشده در صرافی.
ترکیب این دادهها ممکن است به شناسایی فرد کمک کند. نتیجه به کیفیت شواهد و ویژگیهای شبکه بستگی دارد. بنابراین، پنهانبودن نام، بهتنهایی برای ناشناسماندن کاربر کافی نیست.
آیا تراکنشهای ارز دیجیتال در دارک وب غیرقابل ردیابی هستند؟
خیر؛ پرداخت در دارک وب، رد تراکنش را از بین نمیبرد. برای مثال، انتقال بیت کوین همچنان در شبکه ثبت میشود. بااینحال، دیدن مسیر پول با شناخت صاحب آدرس یا پسگرفتن دارایی تفاوت دارد.
| فرایند | چه چیزی بررسی میشود؟ |
| تحلیل زنجیره (Blockchain Analysis) | بررسی دادههای بلاک چین برای شناخت مسیر دارایی میان آدرسها |
| شناسایی فرد | مرتبطکردن آدرس با هویت فرد، با استفاده از اطلاعات و شواهد تکمیلی |
| مسدودسازی (Freezing) | محدودکردن امکان انتقال دارایی |
| توقیف (Seizure) | اقدام برای دراختیارگرفتن دارایی، با توجه به شرایط فنی و قانونی |
این فرایندها الزاماً به یکدیگر منتهی نمیشوند. ممکن است مسیر انتقال مشخص باشد، اما شواهد کافی برای شناسایی فرد یا امکان کنترل دارایی وجود نداشته باشد. بنابراین، ردیابی بهتنهایی بازگشت دارایی را تضمین نمیکند.
مقاله روشهای ردیابی کلاهبرداریهای ارز دیجیتال و پیگیری دارایی سرقتشده تفاوت این فرایندها را بیشتر توضیح میدهد.
میکسر ارز دیجیتال چیست و چه ارتباطی با دارک وب دارد؟
میکسر ارز دیجیتال (Coin Mixer) ابزار یا سرویسی برای دشوارترکردن تشخیص ارتباط میان وجوه ورودی و خروجی است. در مدل متمرکز، سرویس دارایی کاربران را دریافت میکند و پرداختهای خروجی را طوری ترتیب میدهد که ارتباطشان با واریزهای اولیه کمتر روشن باشد. این فرایند، سابقه تراکنشهای ثبتشده را از بلاک چین پاک نمیکند.
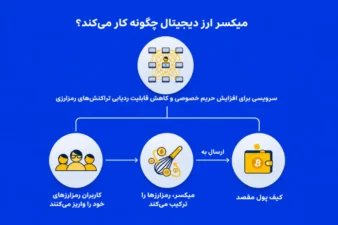
ارتباط میکسرها با دارک وب، به استفاده برخی بازارها و عاملان جرایم برای پنهانکردن مسیر وجوه برمیگردد. برای نمونه، وزارت دادگستری آمریکا در گزارش ۱۵ مارس ۲۰۲۳ درباره ChipMixer، از ارتباط این سرویس با پرداختهای بازارهای دارک وب، باجافزارها و داراییهای سرقتشده خبر داد. در همان عملیات، مقامهای آلمانی سرورهای سرویس را توقیف کردند. این نمونه، درباره یک سرویس مشخص است و نباید به همه ابزارهای حریم خصوصی تعمیم داده شود.
حفظ حریم خصوصی مالی نیز لزوماً به معنای پنهانکردن جرم نیست. برای ارزیابی هر ابزار، باید کاربرد، سازوکار و میزان دسترسی گردانندگان آن به دارایی و اطلاعات کاربر را جداگانه بررسی کنیم.
تفاوت میکسر متمرکز با کوین جوین چیست؟
آیا همه روشهای ترکیب تراکنش، به سپردن دارایی به واسطه نیاز دارند؟ خیر؛ کوین جوین (CoinJoin) روشی برای مشارکت چند کاربر در ساخت یک تراکنش مشترک بیت کوین است. ورودیها و خروجیهای چند مشارکتکننده در همان تراکنش قرار میگیرند تا تشخیص اینکه کدام خروجی متعلق به کدام فرد است، دشوارتر شود.
تفاوت اصلی، در کنترل دارایی و شیوه ساخت تراکنش است:
| معیار | میکسر متمرکز امانی | کوین جوین غیرامانی |
| کنترل دارایی | دارایی برای پردازش به سرویس سپرده میشود | کاربر کلید خصوصی خود را حفظ میکند و ورودی متعلق به خود را امضا میکند |
| سازوکار | سرویس دریافتها و پرداختهای خروجی را مدیریت میکند | چند مشارکتکننده یک تراکنش مشترک میسازند |
| وابستگی به گرداننده | بازپرداخت وجه و حفاظت از اطلاعات به عملکرد سرویس وابسته است | ممکن است هماهنگکننده وجود داشته باشد، اما نگهداری دارایی به او سپرده نمیشود |
بنابراین، غیرامانیبودن با غیرمتمرکزبودن کامل یکسان نیست. همچنین، CoinJoin نام یک روش است، نه تضمین امنیت یک نرمافزار. تراکنش مشترک همچنان عمومی است و اطلاعات تکمیلی ممکن است به تحلیل ارتباطها کمک کنند؛ ناشناسی کامل تضمین نمیشود.
میکسرها چه خطراتی برای دارایی و حساب صرافی دارند؟
میکسرها میتوانند دارایی را در معرض سرقت، اطلاعات کاربر را در معرض افشا و واریز به صرافی را با محدودیت روبهرو کنند. خطرهای حقوقی نیز به کشور، نوع فعالیت و سرویس مربوط بستگی دارند.
در میکسر متمرکز، بازگرداندن وجه و محرمانهماندن سوابق به عملکرد گرداننده وابسته است. بنابراین، دشوارترشدن ردیابی تراکنش، بهتنهایی امنیت دارایی یا حساب را تضمین نمیکند.
محدودیت صرافی نیز موضوع جداگانهای است. برای نمونه، راهنمای رسمی Kraken هشدار میدهد که واریزهای انجامشده از طریق CoinJoin و برخی ابزارهای پنهانسازی را به حساب منظور نمیکند و ممکن است وجه از دست برود. این سیاست را نباید به همه صرافیها، از جمله بیت۲۴، تعمیم داد؛ شرایط پذیرش واریز باید از مقررات رسمی همان سرویس بررسی شود.
وضعیت حقوقی نیز به کشور، نوع فعالیت و سرویس مربوط بستگی دارد. حتی اقدامهای تحریمی میتوانند تغییر کنند؛ برای مثال، وزارت خزانهداری آمریکا در ۲۱ مارس ۲۰۲۵ تحریمهای Tornado Cash را برداشت. این تصمیم، حکم کلی درباره قانونیبودن همه میکسرها یا همه کاربردهای آنها نیست.
در نهایت، حریم خصوصی تراکنش با امنیت حساب تفاوت دارد. میکسر جای حفاظت از رمز، عبارت بازیابی یا کلید خصوصی را نمیگیرد. در بخش بعد، بررسی میکنیم افشای هرکدام از این اطلاعات چه خطری ایجاد میکند.
افشای اطلاعات حساب در دارک وب چه خطراتی برای کاربران ارز دیجیتال دارد؟
افشای اطلاعات حساب در دارک وب میتواند زمینه فیشینگ، ورود غیرمجاز یا سرقت دارایی را فراهم کند. شدت خطر به نوع اطلاعات بستگی دارد؛ ایمیل، رمز عبور و کلید خصوصی دسترسی یکسانی ایجاد نمیکنند.
ایمیل افشاشده ممکن است برای ارسال پیامهای فریبنده استفاده شود؛ مثلاً پیامی که خود را پشتیبانی صرافی معرفی میکند. افشای رمز عبور میتواند امنیت حساب را تهدید کند، اما امکان ورود به عوامل دیگری، از جمله فعالبودن احراز هویت دومرحلهای، بستگی دارد. در مقابل، کلید خصوصی (Private Key) امکان امضای تراکنش برای انتقال دارایی مرتبط را فراهم میکند و افشای آن خطر مستقیمتری دارد.
در گزارش این حوادث، با دو اصطلاح روبهرو میشویم: نشت داده (Data Leak) که معمولاً به آشکارشدن اطلاعات محرمانه اشاره دارد و نقض امنیت داده (Data Breach) که میتواند دسترسی، تغییر یا افشای غیرمجاز اطلاعات را شامل شود.
این اطلاعات لزوماً در دارک وب منتشر نمیشوند؛ وب عمومی و پیامرسانها هم میتوانند محل انتشار باشند. برای ارزیابی خطر، ابتدا باید بدانیم چه دادهای افشا شده و چه دسترسیای ایجاد میکند.
سرقت رمز عبور و حملات استفاده از اطلاعات افشاشده
اگر رمز یک سایت افشا شود، آیا حساب صرافی ما هم در خطر است؟ اگر ایمیل و رمز یکسانی برای هر دو حساب داشته باشیم، مهاجم ممکن است اطلاعات افشاشده را برای ورود به صرافی امتحان کند.
آزمایش خودکار ترکیبهای افشاشده نام کاربری یا ایمیل و رمز عبور در سرویسهای دیگر، حمله استفاده از اطلاعات ورود افشاشده (Credential Stuffing) نام دارد. انتخاب رمز متفاوت برای هر حساب، خطر سوءاستفاده از رمز تکراری را کاهش میدهد.
مسیر دیگر، سرقت اطلاعات نشست است. بعضی بدافزارهای سارق اطلاعات (Infostealer)، کوکی نشست مرورگر را میدزدند. کوکی نشست (Session Cookie) به سایت کمک میکند کاربری را که وارد حساب شده است، بشناسد و ورود دوباره نخواهد. اگر سایت کوکی سرقتشده را همچنان معتبر بداند، مهاجم ممکن است بدون دانستن رمز وارد حساب شود. به همین دلیل، رمز متفاوت بهتنهایی جلوی سوءاستفاده از نشست سرقتشده را نمیگیرد.
فیشینگ و سوءاستفاده از هویت
مهاجم با نام و شماره تلفن افشاشده ما چه میکند؟ ممکن است از آنها برای ساختن پیامی استفاده کند که واقعی به نظر برسد؛ مثلاً پیامی با نام خودمان که ظاهراً از پشتیبانی صرافی ارسال شده است.
این روش میتواند بخشی از فیشینگ (Phishing) باشد؛ مهاجم خود را فرد یا سازمانی معتبر معرفی میکند تا اطلاعات حساس بگیرد یا ما را به انجام اقدامی مخرب ترغیب کند. موضوع پیام هم ممکن است برداشت مشکوک، مسدودشدن حساب یا تکمیل احراز هویت باشد.
اما فیشینگ همیشه با درخواست رمز یا عبارت بازیابی همراه نیست. گاهی هدف، گرفتن مجوز انتقال توکن (Token Approval) است. برای نمونه، در استاندارد ERC-20 میتوان به آدرسی اجازه داد مقدار مشخصی از یک توکن را از موجودی کاربر منتقل کند. اگر کاربر با فریب این مجوز را به آدرس مهاجم بدهد، انتقال آن توکن تا سقف مجوز ممکن میشود؛ بدون اینکه عبارت بازیابی را افشا کرده باشد.
مقاله انواع کلاهبرداری ارز دیجیتال و روشهای شناسایی آنها نمونههای بیشتری از این روشها را توضیح میدهد.
در صورت افشای اطلاعات حساب در دارک وب چه اقداماتی باید انجام دهیم؟
اول باید بدانیم چه چیزی افشا شده است. انتشار شماره تلفن، سرقت رمز و افشای عبارت بازیابی، اقدام یکسانی نمیخواهند. اگر احتمال میدهیم دستگاه آلوده است، کارهای حساس را روی دستگاهی سالم انجام دهیم.
| چه چیزی افشا شده است؟ | چه اقدامی کنیم؟ |
| ایمیل یا شماره تلفن | مراقب پیامهای جعلی باشیم و امنیت حسابها را بررسی کنیم |
| رمز عبور | آن را تغییر دهیم؛ رمزهای تکراری حسابهای دیگر را هم عوض کنیم و نشستها را ببندیم |
| کوکی نشست (Session Cookie) | از تنظیمات سرویس، همه نشستهای فعال را لغو و فعالیت حساب را بررسی کنیم |
| کلید API | کلید را باطل کنیم و ببینیم چه فعالیتهایی با آن انجام شده است |
| عبارت بازیابی | دارایی باقیمانده را به کیف پولی با عبارت بازیابی جدید و مستقل منتقل کنیم |
| کلید خصوصی | داراییهای تحت کنترل آن کلید را به حسابی با کلید مستقل منتقل کنیم |
| مجوز مخرب انتقال توکن | مجوز مرتبط را در شبکه مربوط لغو و انتقالهای مشکوک را بررسی کنیم |
بستن نشستها با تغییر رمز فرق دارد؛ نباید فرض کنیم تغییر رمز، همه دسترسیهای قبلی را قطع میکند. قطع اتصال کیف پول از سایت نیز به معنای لغو مجوز انتقال توکن نیست.
کلید API شناسهای محرمانه است که به نرمافزار اجازه میدهد در محدوده تعیینشده به حساب دسترسی داشته باشد. مجوز برداشت توکن (Token Approval) نیز اجازه انتقال توکن به طرف مشخصی را میدهد؛ لغو آن، دارایی سرقتشده را برنمیگرداند.
اگر عبارت بازیابی افشا شده باشد، حساب تازهای که با همان عبارت ساخته شود هم در معرض خطر است. کیف پول مقصد باید مستقل باشد. همچنین، اگر دارایی واریزی بلافاصله و خودکار خارج میشود، برای کارمزد وجه بیشتری نفرستیم؛ راهنمای رسمی کیف پول را دنبال کنیم.
در صورت برداشت ناشناس از صرافی، سریع با پشتیبانی رسمی تماس بگیریم و مدارک مرتبط، از جمله شناسه تراکنش و زمان برداشت، را نگه داریم. این اقدامها برای محدودکردن آسیب و پیگیریاند و بازگشت دارایی را تضمین نمیکنند.
تغییر رمز عبور و بررسی نشستها و دستگاههای متصل به حساب
پس از تغییر رمز عبور، نشستهای فعال، دستگاههای متصل و دسترسی برنامهها را نیز بررسی میکنیم. تغییر رمز، بسته به سازوکار سرویس، لزوماً دسترسیهای قبلی را قطع نمیکند.
برای بررسی حساب، این موارد را مرور کنیم:
- ایمیل: نشستها و روشهای بازیابی ایمیل متصل به صرافی را بررسی کنیم و اگر رمز آن افشا شده یا تکراری است، تغییرش دهیم.
- رمزها: برای هر حسابی که رمز افشاشده را در آن استفاده کردهایم، رمز قوی و متفاوتی بگذاریم.
- نشستها و دستگاهها: فهرست ورودهای فعال را بررسی کنیم. اگر احتمال سرقت نشست وجود دارد، در صورت امکان همه نشستها را ببندیم و دوباره وارد شویم.
- کلیدهای API: کلیدهای افشاشده یا مشکوک را باطل کنیم.
- فعالیت حساب: ورودها، سفارشها، برداشتها و تغییرات امنیتی ناشناس را بررسی و برای پیگیری ثبت کنیم.
اگر عبارت بازیابی (Seed Phrase) افشا شده باشد، تغییر رمز کافی نیست. فردی که این عبارت را دارد، میتواند حسابهای ساختهشده از آن را بازیابی کند. بنابراین، ساخت آدرس دیگری با همان عبارت مشکل را حل نمیکند؛ داراییهای در معرض خطر باید به کیف پولی با عبارت بازیابی جدید و مستقل منتقل شوند.
فعالسازی تأیید دو مرحلهای (2FA) با اپلیکیشن رمزساز بهجای پیامک
اگر مهاجم رمز ما را بداند، چه چیزی میتواند جلوی ورود او را بگیرد؟ تأیید دوعاملی (2FA) یک لایه محافظتی دیگر اضافه میکند؛ مثلاً علاوه بر رمز عبور، کد اپلیکیشن رمزساز را هم میخواهد.
Google Authenticator و اپلیکیشنهای مشابه، کدهای کوتاهمدت تولید میکنند. تولید این کدها به پیامک یا اینترنت وابسته نیست. این ویژگی، خطر دریافت کد از طریق تصاحب شماره تلفن در حمله تعویض سیمکارت (SIM Swap) را کاهش میدهد.
اما رمزساز جلوی همه حملهها را نمیگیرد. مهاجم ممکن است با صفحه ورود جعلی، رمز و کد را همزمان دریافت کند. فعالسازی 2FA نیز بهتنهایی نشست سرقتشده را باطل نمیکند.
اگر سرویس پشتیبانی کند، روشهای مقاوم در برابر فیشینگ نیز در دسترساند:
- پاسکی (Passkey): اعتبار ورود مبتنی بر کلید رمزنگاری است که به سرویس مشخصی وابسته است.
- کلید امنیتی سازگار با FIDO2: ابزاری فیزیکی برای تأیید ورود است که میتواند پاسکی را نیز نگه دارد.
این روشها با وابستهکردن اعتبار ورود به سرویس مربوط، در برابر صفحات ورود جعلی مقاومت میکنند. بااینحال، آلودگی دستگاه یا سوءاستفاده از نشست معتبر همچنان نیاز به رسیدگی جداگانه دارد.
مراحل راهاندازی گزینههای موجود در بیت۲۴ را در راهنمای تأیید دومرحلهای و آموزش فعالسازی در بیت۲۴ ببینید.
چگونه از حساب صرافی ارز دیجیتال و کیف پول در برابر سرقت اطلاعات محافظت کنیم؟
رمز قوی نقطه شروع است. برای محافظت از دارایی، باید بدانیم چه اطلاعات یا مجوزهایی امکان دسترسی را فراهم میکنند.
در حساب صرافی، ایمیل، رمز، نشستها و تأیید ورود را بررسی میکنیم. در کیف پول غیرامانی (Non-custodial Wallet)، حفاظت از کلیدها و عبارت بازیابی و دقت در تأیید درخواستهای امضا و انتقال توکن هم اهمیت دارد.
مدیریت رمزهای منحصربهفرد؛ استفاده از رمزهای عبور قوی و منحصربهفرد و ابزارهای مدیریت رمز عبور
چرا هر حساب به رمز جداگانه نیاز دارد؟ اگر یک رمز را برای هر حساب تکرار کنیم، افشای آن میتواند حسابهای دیگر را هم تهدید کند. هر حساب به رمزی طولانی، تصادفی و مخصوص همان سرویس نیاز دارد.
ابزار مدیریت رمز عبور (Password Manager) به ساخت و نگهداری رمزهای متفاوت کمک میکند تا مجبور به حفظکردن همه آنها نباشیم. رمز اصلی (Master Password)، رمز دسترسی به مجموعه رمزهای ذخیرهشده در این ابزار است؛ بنابراین، حفاظت از آن اهمیت دارد.
امنیت دستگاه نیز همچنان ضروری است. رمزهای متفاوت، خطر استفاده مجدد از اطلاعات افشاشده را کاهش میدهند، اما جلوی همه بدافزارها یا سرقت نشست را نمیگیرند.
بررسی هشدارهای امنیتی
هشدارهای امنیتی را از داخل اپلیکیشن رسمی یا آدرس شناختهشده سرویس بررسی میکنیم. ورود از دستگاه تازه، تغییر روش تأیید و برداشت غیرمنتظره به بررسی نیاز دارند، اما دریافت هشدار بهتنهایی نشانه هکشدن حساب نیست.
برای اطمینان، آدرس سرویس را مستقیماً در مرورگر وارد میکنیم یا اپلیکیشن رسمی را باز میکنیم. سپس، سابقه ورود و فعالیت حساب را با جزئیات هشدار مقایسه میکنیم.
لینک داخل پیام ممکن است بخشی از فیشینگ (Phishing)، یعنی فریب برای سرقت اطلاعات حساس، باشد. بنابراین، نام فرستنده و ظاهر پیام بهتنهایی اعتبار هشدار را ثابت نمیکنند.
راهنمای چگونه حساب خود را در بیت۲۴ امنتر کنیم؟ تنظیمات امنیتی مرتبط با حساب را معرفی میکند.
شناسایی سایتها و صفحات فیشینگ
وجود HTTPS بهتنهایی نشان نمیدهد سایت معتبر است؛ سایتهای جعلی هم میتوانند ارتباط رمزنگاریشده داشته باشند.
آدرس را دقیق بخوانیم. در نمونه فرضی bit24.cash.example.com، دامنه اصلی example.com است؛ نام بیت۲۴ فقط در زیردامنه آمده است.
درخواست عبارت بازیابی (Seed Phrase) برای دریافت جایزه، اتصال کیف پول یا رفع مشکل حساب، نشانهای جدی از خطر است. پشتیبانی معتبر به این عبارت نیاز ندارد؛ دارنده آن میتواند کنترل کیف پول را در اختیار بگیرد.
در بازیابی واقعی کیف پول، عبارت را فقط در فرایند رسمی نرمافزار یا دستگاه معتبر وارد میکنیم. نگهداری آفلاین (Offline) یعنی ذخیره نسخهای خارج از دستگاهها و سرویسهای متصل به اینترنت. این روش، خطر سرقت آنلاین را کاهش میدهد، اما نسخه فیزیکی همچنان به حفاظت نیاز دارد.
راهنمای عبارت بازیابی کیف پول ارز دیجیتال چیست؟ روش نگهداری این اطلاعات حساس را بیشتر توضیح میدهد.
جمعبندی؛ دارک وب و راههای محافظت از داراییهای دیجیتال
پنهانبودن یک سایت، امنیت آن یا ناشناسماندن پرداخت رمزارزی را تضمین نمیکند. نامهایی مانند وب ماریانا نیز بدون شواهد قابلبررسی، اعتبار یک پیشنهاد دسترسی را ثابت نمیکنند.
برای حفاظت از دارایی، اقدام را با نوع خطر هماهنگ کنید: رمز افشاشده را تغییر دهید، نشستهای مشکوک و کلیدهای API آسیبدیده را لغو کنید و تنظیمات تأیید دوعاملی و بازیابی حساب را بررسی کنید. اگر عبارت بازیابی یا کلید خصوصی افشا شده باشد، تغییر رمز کافی نیست و باید داراییهای در معرض خطر را به کیف پولی مستقل منتقل کنید.
هشدارها را از مسیر رسمی بررسی کنید و اقدامات حساس را روی دستگاه سالم انجام دهید. برای مرور گزینههای حفاظتی، راهنمای امنیت حساب در بیت۲۴ در دسترس شماست.


